
Удаленный доступ по VPN
Сейчас аббревиатура VPN у большинства ассоциируется с возможностью доступа к заблокированному на определенной территории контенту, но возможности таких сетей куда шире. VPN, или виртуальная частная сеть, — это технология, позволяющая создавать защищенные каналы связи, в которых скрываются реальные IP-адреса пользователей. Принцип действия прост — между двумя или несколькими компьютерами создается зашифрованный и абсолютно закрытый туннель, в котором и происходит обмен информацией.
Подобная частная сеть нужна и при организации удаленной работы пользователей. Когда сотрудник подключается к рабочему месту используя VPN, сначала происходит соединение с ВПН-сервером, а только потом происходит обмен данными с любыми web-сайтами или приложениями. Такой формат обеспечивает основное преимущество виртуальных сетей — все передаваемые между клиентом и сервером данные шифруются, что обеспечивает безопасность информации.
Также становится возможным:
- осуществлять контроль подключений удаленных сотрудников, что будет указывать на точное фактическое начало и конец рабочего дня каждого из них;
- производить учет трафика и посещенных ресурсов, что позволит сформировать реальную картину сетевой активности персонала;
- производить контентную фильтрацию трафика и блокировать не относящиеся к работе или вредоносные web-ресурсы.
Преимущества использования ИКС для настройки удаленного доступа
VPN-сервер уже встроен в программу Интернет Контроль Сервер (ИКС) и не требует установки дополнительного программного обеспечения. Кроме того, в нашем сервере представлены:
- Функция NAT, позволяющая производить перенаправление портов внутри виртуальной частной сети. Работникам будет не обязательно указывать Интернет Контроль Сервер в качестве шлюза при подключении.
- Протоколы PPTP, L2TP, OpenVPN — можно выбрать и настроить наиболее подходящий.
- Утилита xauth обеспечивает простоту авторизации к ВПН-серверу.
- Осуществление контроля доступа. На экране подключений будет наглядно продемонстрирована роль и IP-адрес пытающего подключиться пользователя.
- Динамическая адресация, настройка спектра IP-адресов сети.
- Повышенная безопасность подключение и передачи данных, обеспечиваемая работой IPSEC-туннелей.
- Автоматическая маршрутизация для туннелей.
Настройка VPN-сети в ИКС
Создание виртуальной частной сети
Для начала работы необходимо создать эту сеть в клиенте Интернет Контроль Сервер. Эта функция доступна в разделе «Провайдеры и сети» под пунктом «Добавить». В меню выбора необходимо отметить «VPN-сеть». После выполнения данных действии откроется следующее диалоговое окно:
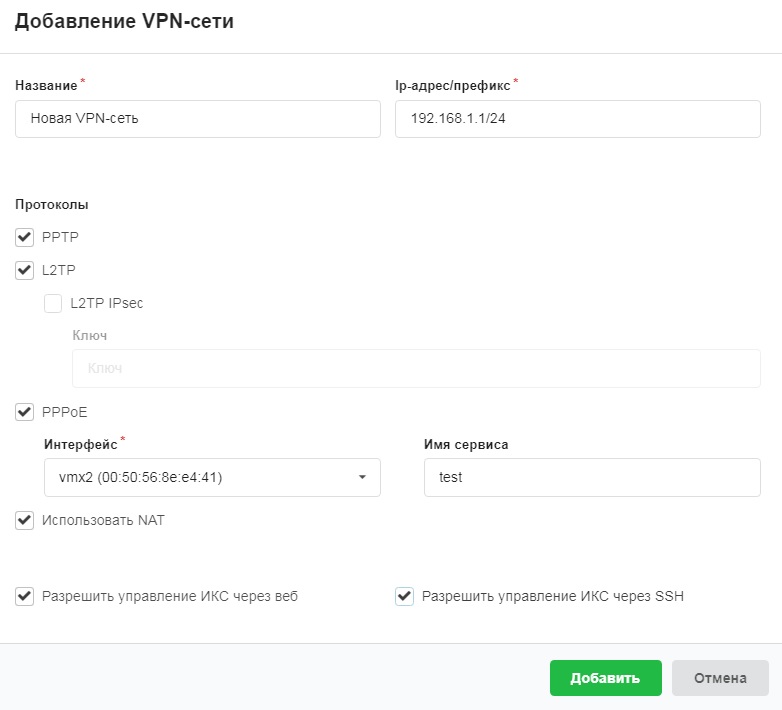
С помощью префикса можно указать диапазон доступных в частной сети IP-адресов. Далее можно отметить галочками необходимые протоколы для подключения, среди них PPTP, L2TP, L2TP/IPsec.
Кликнув на кнопку «Настройки авторизации» можно управлять списком пользователей, которым подключение разрешено.
Настройка пользователей
После создания сети необходимо настроить список разрешенных для подключения к VPN-серверу пользователей. Для этого необходимо перейти к пункту «VPN», далее — «Пользователи». Здесь же будет необходимо настроить пару логин-пароль для авторизации на сервере:
Если в поле «IP-адреса» ничего не прописано, значит при каждом подключении пользователю сети будет присваиваться любой из доступных IP-адресов. Для статической адресации можно прописать адрес вручную — это будет удобно для пользователей, не использующих интернет-шлюз.
В том случае, если требуется подключение к ИКС через PPTP VPN, необходимо разрешить входящие соединения на порт 1723 и разрешить GRE-трафик в настройках межсетевого экрана.
ARP proxy
Чтобы пользователю, подключенному по PPTP или L2TP-протоколу, не указывать каждый раз маршрут до компьютеров локальной сети, можно воспользоваться технологией ARP-прокси. В этом случае каждому подключившемуся будет выдан свободный IP, а обращение к компьютерам ЛВС будет производиться напрямую — как будто клиент фактически находится в ней.
Кроме перечисленных ранее протоколов ИКС позволяет использовать протокол OpenVPN, который по определенным признакам сегодня считается наиболее безопасным и удобным для удаленного подключения к корпоративной сети. Настройку VPN и OpenVPN в ИКС мы рассмотрели на вебинаре.
NGFW ИКС
Помимо возможности создания и тонкой настройки частных сетей, ИКС обладает множеством функции:
- контроль доступа и скорости передачи данных, управление доступом пользователей на основании гибкой системы ролей и правил;
- защита локальной сети с помощью встроенных антивирусных модулей и утилит fail2ban и ids/ips;
- Application Firewall для контроля запущенных приложений;
- контентная фильтрация по спискам МинЮста для образовательных учреждений;
- счетчик трафика с встроенным мастером построения отчетов;
- файловый и почтовый серверы;
- jabber-сервер;
- сервер IP-телефонии со встроенным софтофоном и поддержкой видеоконференции.
